
 LG LAUNCHES LG XBOOM BLAST, A POWERFUL PARTY SPEAKER DESIGNED FOR OUTDOOR FREEDOM
 The Ford Everest 2026 Arrives at Mohamed Yousuf Naghi Motors Showrooms Powerful Performance, Advanced Technology and the Confidence to Take on Every Adventure
 EXEED Brings “The Pulse Lives on” to the 2026 International User Summit, Showcasing New Design and Performance
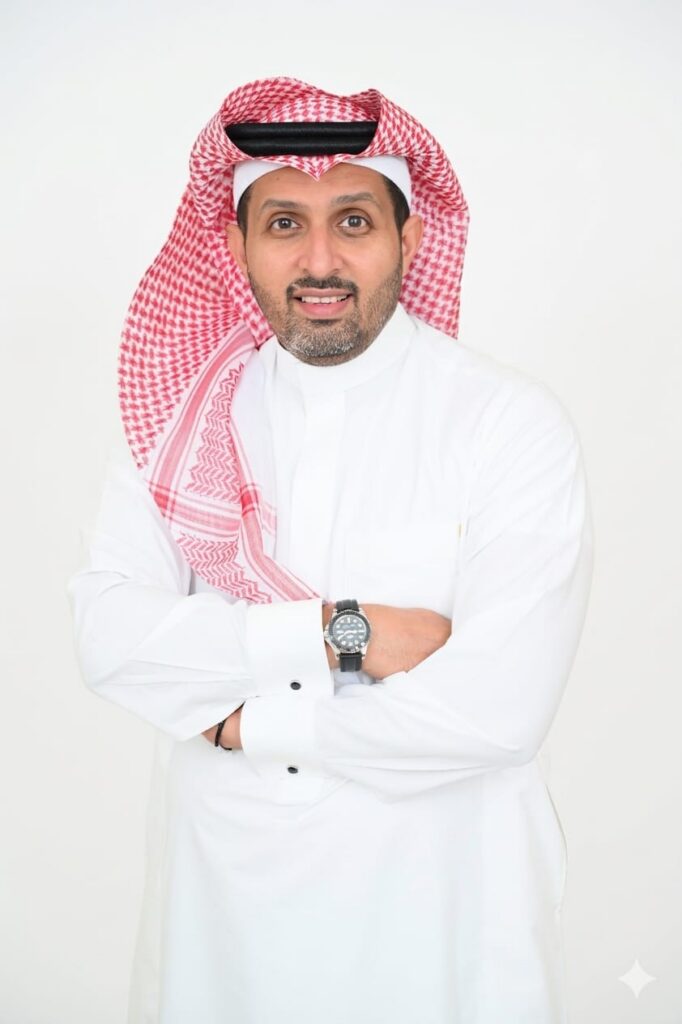
الأستاذ عبدالله خرمي، الرئيس التنفيذي لقطاع الأعمال في شركة اتحاد سلام للاتصالات “سلام”
| المناسبة | شهر التوعية بالأمن السيبراني |
| الموضوع | شهر التوعية بالأمن السيبراني: تعزيز المرونة السيبرانية ومواجهة المخاطر الناجمة عن الأخطاء البشرية والتهديدات السيبرانية المدعومة بالذكاء الاصطناعي |
| المتحدث | الأستاذ عبدالله خرمي، الرئيس التنفيذي لقطاع الأعمال في شركة اتحاد سلام للاتصالات “سلام” |
الأسئلة والأجوبة
س1: في ظل شهر التوعية بالأمن السيبراني وتسليط الضوء على أهمية تعزيز المرونة السيبرانية، ما هي أبرز المخاطر السيبرانية التي تعتقدون أن المؤسسات في منطقة الشرق الأوسط لا تزال تقلل من حجمها وتأثيراتها؟
أعتقد أن العديد من المؤسسات لا تدرك بالقدر الكافي مدى السرعة التي تتسع بها نطاقات تعرضها للهجمات السيبرانية. فمع التوسع في استخدام الخدمات السحابية، والاعتماد على الموردين الخارجيين، وإتاحة الوصول عن بُعد، وانتشار الأجهزة المتصلة بالشبكات، تتزايد نقاط الضعف والتعرض للمخاطر بوتيرة قد تتجاوز قدرة المؤسسات على رصدها ومتابعتها بصورة فعّالة. وغالباً لا تكمن الفجوة الأكبر في نقص الأدوات والحلول التقنية، وإنما في سرعة اكتشاف التهديدات واحتوائها قبل تفاقم آثارها. كما أن التعامل مع الامتثال للمتطلبات التنظيمية باعتبارها الغاية النهائية، بدلاً من تبني نهج مستمر للمراقبة والاستجابة، قد يؤدي إلى بقاء مخاطر خفية يمكن أن تترتب عليها تداعيات بالغة الخطورة.
وتتفاقم هذه التحديات نتيجةً للنهج المجزأ الذي تتبعه مؤسسات عديدة في التعامل مع الأمن السيبراني، إذ واجه الكثير منها تجارب غير موفقة مع مزودي خدمات قدموا حلولاً دون فهم حقيقي لطبيعة التحديات التي تواجهها، وتعاملوا مع الأمن السيبراني بوصفه إضافة تقنية تكميلية، بدلاً من اعتباره عنصراً أساسياً في تصميم البنية التحتية. ولذلك نحن في “سلام”، نؤمن بأن الأمن السيبراني يجب أن يشكل ركيزة أساسية في البنية التحتية الرقمية منذ مراحل تصميمها الأولى، وليس مجرد حلول تُضاف لاحقاً إلى الأنظمة القائمة. فعلى سبيل المثال، توفر شبكات الجيل الخامس الخاصة(Private 5G) للمؤسسات اتصالاً مخصصاً خالياً من التداخل، بما يحمي أنظمتها الحيوية من التأثر بالازدحام الذي قد تشهده الشبكات العامة، وهو ما يجسد مفهوم الأمن المدمج في التصميم منذ البداية.
ومن هذا المنطلق، تحتاج المؤسسات إلى رؤية شاملة لبيئاتها التقنية بمختلف مكوناتها، وعدم الاكتفاء بحماية حدود شبكاتها فحسب. ويتطلب تحقيق ذلك التعاون مع شركاء يدركون أن قوة البنية التحتية لا تُقاس بالسرعة وحدها، بل بقدرتها على التكيف وتقديم خدمات موثوقة في أي وقت ومن أي مكان وتحت مختلف الظروف.
س2: على الرغم من الاستثمارات الكبيرة في تقنيات الأمن السيبراني، لا تزال الأخطاء البشرية من أبرز أسباب الحوادث السيبرانية. ما الخطوات العملية التي ينبغي للمؤسسات اتخاذها لتعزيز الوعي بالأمن السيبراني وبناء ثقافة أمنية راسخة؟
لا يمكن للتكنولوجيا وحدها معالجة المخاطر المرتبطة بالعنصر البشري، ولذلك ينبغي للمؤسسات تنفيذ برامج توعوية وتدريبية منتظمة للتوعية الأمنية، تُصمم وفقاً لطبيعة الأدوار والمسؤوليات الوظيفية، إلى جانب إجراء محاكاة واقعية لهجمات التصيد الاحتيالي، وتوفير آليات سهلة للإبلاغ عن الأنشطة المشبوهة، ضمن بيئة عمل تشجع الموظفين على الإبلاغ دون خوف من اللوم أو المساءلة غير المبررة.
كما تسهم الضوابط الأمنية، مثل المصادقة متعددة العوامل، وتطبيق مبدأ الحد الأدنى من صلاحيات الوصول، في تقليص الأضرار المحتملة عند وقوع الأخطاء البشرية. ويبدأ ترسيخ الثقافة الأمنية من القيادات العليا، فعندما يلتزم القادة بالممارسات الأمنية السليمة ويقدمون نموذجاً يُحتذى به، يصبح الأمن السيبراني مسؤولية مشتركة بين جميع العاملين في المؤسسة. وتؤدي المراقبة المستمرة دور شبكة الأمان التي تساعد على اكتشاف المخاطر واحتوائها عند وقوع الأخطاء البشرية التي يصعب تجنبها بصورة كاملة.
وتكتسب هذه المسألة أهمية خاصة بالنسبة لقطاع المنشآت الصغيرة والمتوسطة في المملكة العربية السعودية، الذي يمثل 90 % من إجمالي المنشآت المسجلة في المملكة. فقد يشكل أي حادث سيبراني تهديداً لاستمرارية أعمال هذه المنشآت، نظراً إلى محدودية ميزانياتها وصغر حجم فرق العمل لديها وضيق هوامشها الربحية، مما يجعل قدرتها على تحمل الأخطاء المكلفة محدودة للغاية. ومع ذلك، تفتقر العديد من هذه المنشآت إلى الموارد اللازمة لتطوير قدرات متقدمة في الأمن السيبراني داخلياً، بمستوى يماثل ما تمتلكه المؤسسات الكبرى.
وفي هذا السياق، تستهدف شراكاتنا في مجال التمكين الرقمي للمنشآت الصغيرة والمتوسطة خدمة أكثر من 500 ألف منشأة، من خلال توفير حلول تشمل جدران الحماية الافتراضية، والتطبيقات السحابية الأصلية، والإدارة المتكاملة لخدمات تقنية المعلومات. ويقوم هذا النموذج على الاستفادة من البنية التحتية للاتصالات بوصفها قناة لتقديم الحلول والخدمات، فيما يتولى الشركاء المتخصصون توفير المنتجات التقنية، مما يتيح للعميل التعامل مع جهة واحدة تتحمل مسؤولية تقديم الخدمات ومتابعة أدائها. ويسهم هذا النموذج التعاوني في توسيع نطاق الوصول إلى حلول الأمن السيبراني الشاملة، لتشمل شريحة من المنشآت التي قد لا تحظى بخدمات كافية في الظروف التقليدية، بما يضمن تمكين الشركات بمختلف أحجامها من حماية أعمالها ومواكبة متطلبات اقتصاد يتجه بصورة متزايدة نحو الاعتماد على الحلول الرقمية.
س3: في ظل التحولات التي يُحدثها الذكاء الاصطناعي في مجالي الدفاع السيبراني ومكافحة الجرائم الإلكترونية، كيف ينبغي للشركات إعادة النظر في استراتيجيات الأمن السيبراني لديها لمواجهة التهديدات الناشئة خلال العام المقبل؟
أصبح الذكاء الاصطناعي سلاحاً ذا حدين في مشهد الأمن السيبراني؛ فمن جهة، يستفيد منه المهاجمون في تطوير رسائل تصيد احتيالي أكثر إقناعاً، وإنشاء محتوى مزيف باستخدام تقنيات التزييف العميق، وتنفيذ هجمات مؤتمتة. ومن جهة أخرى، يتيح للجهات المدافعة قدرات أكثر تقدماً في اكتشاف التهديدات والاستجابة لها بسرعة أكبر. ولذلك، ينبغي للمؤسسات الانتقال من المراجعات الأمنية الدورية إلى تبني نهج قائم على المراقبة المستمرة المدعومة بالمعلومات والتحليلات الاستخباراتية المتعلقة بالتهديدات، إلى جانب وضع أطر حوكمة واضحة تنظم استخدام تقنيات الذكاء الاصطناعي داخل المؤسسة. ويمثل التحول نحو الحلول الأمنية المدعومة بالذكاء الاصطناعي تغييراً جوهرياً في كيفية دمج الحماية ضمن العمليات المؤسسية، بحيث يصبح الأمن السيبراني جزءاً أصيلاً من مختلف إجراءات الأعمال وأنظمتها، بدلاً من التعامل معه بوصفه عنصراً إضافياً يُدمج في مراحل لاحقة.
وبالنسبة إلى العديد من المؤسسات التي تتعامل مع منظومات تقنية معقدة تضم مزودين متعددين ومنصات متنوعة وتحديات متشابكة في التكامل بين الأنظمة، فإن الاعتماد على نموذج الخدمات المُدارة يمثل خياراً عملياً للوصول إلى هذا المستوى من التطور والكفاءة. وبصفتها مزوداً مرخصاً من الهيئة الوطنية للأمن السيبراني (NCA) لتقديم خدمات مركز عمليات الأمن السيبراني المُدارة (MSOC) من المستوى الثاني، تساعد “سلام” المؤسسات على مراقبة التهديدات السيبرانية واكتشافها والاستجابة لها، بما يتوافق مع الأنظمة والضوابط الوطنية ذات الصلة.
ويعتمد نهجنا على دمج حلول الأمن السيبراني مع قدرات الذكاء الاصطناعي والحوسبة السحابية وإنترنت الأشياء وشبكات الجيل الخامس، ضمن منظومة رقمية متكاملة، انطلاقاً من قناعتنا بأن الأمن السيبراني، في ظل مشهد التهديدات الراهن، لم يعد من الممكن التعامل معه بمعزل عن بقية مكونات البنية التحتية الرقمية. ونرى أن المؤسسات الأكثر قدرة على النمو والنجاح مستقبلاً ستكون تلك التي تدرك أن الأمن السيبراني ركيزة أساسية في تصميم بنيتها التقنية، وليس مجرد إضافة تكميلية، وتحرص على التعاون مع مزودي خدمات قادرين على تقديم منصات موحدة وحلول متكاملة، مع وجود جهة واحدة واضحة تتحمل المسؤولية عن تنفيذ الخدمات وكفاءة أدائها.
وفي ظل الإحصاءات التي تشير إلى أن 77% من مشروعات التحول الرقمي لا تنجح في تحقيق نتائج مستدامة على المدى الطويل، تتعاظم أهمية وجود شريك موثوق في مجال الأمن السيبراني، يمتلك الخبرات والقدرات التنفيذية اللازمة لتحويل الاستراتيجيات إلى نتائج ملموسة، بما يجعل القيمة التي يقدمها للمؤسسات بالغة الأهمية وفعّالة.
